Inicio › Blog › Software a medida
Software a medidaRoles y permisos en un sistema: quién ve qué y cómo evitar que un empleado se lleve tus datos
 Por José Luis Ramírez Quiroz
Fundador de Grupo CONIT y Certifika Publicado el 11 de octubre de 20267 min de lectura
Los roles y permisos definen qué puede ver y hacer cada persona dentro de un sistema: el vendedor ve sus clientes, el almacén ve los despachos, la caja registra pagos y solo la gerencia exporta todo. La regla de oro es el mínimo privilegio: cada usuario con lo justo para su trabajo. Bien diseñados, reducen errores y hacen mucho más difícil que un empleado copie tu cartera de clientes. En el Perú, el reglamento de la Ley 29733 exige a los sistemas con datos personales gestionar accesos y privilegios, revisarlos al menos cada seis meses y guardar un registro de acciones por dos años.
En este artículo
- ¿Qué son los roles y permisos en un sistema?
- ¿Por qué importan tanto?
- La regla de oro: mínimo privilegio
- Ejemplo de roles para una pyme
- ¿Qué exige la ley peruana?
- 8 medidas para evitar que un empleado se lleve tus datos
- Errores comunes con los permisos
- ¿Cómo empezar si tu sistema actual no tiene roles?
- En resumen
- Preguntas frecuentes
En muchas empresas, todos los empleados entran al sistema con el mismo usuario, o cada uno tiene acceso a todo. Funciona mientras nadie se equivoca y nadie se va. Pero basta un vendedor que se lleva la cartera de clientes a la competencia, o un error que borra los precios de un catálogo, para descubrir que nadie sabía quién podía hacer qué.
Los roles y permisos son la forma de ordenar eso. Esta guía explica qué son, cómo diseñarlos para tu empresa, qué exige la ley peruana de protección de datos y qué medidas concretas reducen el riesgo de que un empleado se lleve tu información. En CONIT diseñamos los perfiles de acceso de cada sistema que construimos, porque es una decisión de negocio tanto como técnica.
¿Qué son los roles y permisos en un sistema?
Un permiso es una acción concreta que se puede hacer en el sistema (ver clientes, editar precios, anular una venta, exportar a Excel). Un rol es un grupo de permisos que se asigna a un tipo de usuario (vendedor, caja, almacén, gerente). Configurar por roles evita tener que decidir persona por persona.
Por ejemplo, el rol «Vendedor» puede tener los permisos «crear pedidos», «ver mis clientes» y «ver stock», pero no «editar precios» ni «exportar clientes». Cuando contratas a un vendedor nuevo, le asignas el rol y ya tiene exactamente lo que necesita.
¿Por qué importan tanto?
Porque el problema de seguridad más común en las aplicaciones web no es un ataque sofisticado, sino un usuario que puede ver o hacer algo que no le corresponde. El control de acceso roto es la categoría de riesgo número uno del OWASP Top 10 2025, la lista de referencia mundial sobre seguridad en aplicaciones web (revisada el 10 de octubre de 2026).
Unos roles bien diseñados ayudan en tres frentes:
- Seguridad: limitan lo que puede hacer una cuenta robada o un empleado con malas intenciones.
- Menos errores: quien no puede borrar precios no los borra por accidente.
- Orden: cada persona ve solo lo que necesita, y el sistema es más simple de usar.
La regla de oro: mínimo privilegio
El principio de mínimo privilegio dice que cada usuario debe tener solo los accesos que necesita para su trabajo, y nada más. El NIST, el instituto de estándares de Estados Unidos, lo define como dar a cada usuario los recursos y autorizaciones mínimos para cumplir su función.
En la práctica, eso significa preguntar por cada permiso: «¿Esta persona lo necesita para hacer su trabajo?». Si la respuesta es «por si acaso», la respuesta correcta es no. Siempre se puede dar un permiso después; quitar uno que ya se usaba mal es más difícil.
Ejemplo de roles para una pyme
Esta matriz muestra cómo podrían repartirse los permisos en una empresa comercial típica. Es un punto de partida, no una receta: cada negocio tiene sus propias reglas.
| Permiso | Vendedor | Caja | Almacén | Supervisor | Gerente |
|---|---|---|---|---|---|
| Ver clientes | Solo los suyos | Al cobrar | No | De su equipo | Todos |
| Crear pedidos | Sí | No | No | Sí | Sí |
| Editar precios | No | No | No | No | Sí |
| Aplicar descuentos | Hasta un tope | No | No | Mayor tope | Sí |
| Registrar pagos | No | Sí | No | No | Sí |
| Anular ventas | No | No | No | Con motivo | Sí |
| Ver stock | Sí | No | Sí | Sí | Sí |
| Marcar despachos | No | No | Sí | No | Sí |
| Exportar a Excel | No | No | No | Reportes de su equipo | Sí |
| Crear usuarios | No | No | No | No | Sí |
Fíjate en dos detalles. Primero, «ver clientes» no es un sí o un no: el vendedor ve solo los suyos. Segundo, exportar es un permiso aparte y muy restringido, porque es la forma más rápida de llevarse toda la información. Para definir esta matriz en tu proyecto, inclúyela en tus requerimientos.
¿Qué exige la ley peruana?
Si tu sistema maneja datos personales de clientes, pacientes, alumnos o trabajadores, los roles y permisos no son opcionales. El reglamento de la Ley 29733, vigente desde marzo de 2025, los exige de forma expresa.
El artículo 46 del DS 016-2024-JUS (revisado el 10 de octubre de 2026) pide que las plataformas, aplicaciones y sistemas que tratan datos personales tengan documentado e implementado:
- Gestión de accesos desde el registro de un usuario hasta su baja, incluidas situaciones como vacaciones o permisos.
- Procedimientos de identificación y autenticación (usuario y contraseña, certificados, tokens).
- Gestión de privilegios, con una revisión periódica al menos semestral.
- Registros de las interacciones con los datos (quién entró, cuándo inició y cerró sesión, qué vio, modificó, eliminó, importó o exportó), que deben conservarse como mínimo dos años.
- Medidas para impedir que personal no autorizado genere copias de documentos con datos personales.
El artículo 47 agrega que el responsable debe tener un documento de seguridad con estos procedimientos, aprobado formalmente. Lo vemos en detalle en Ley de protección de datos personales para webs y sistemas.
Lo que hacemos en CONIT
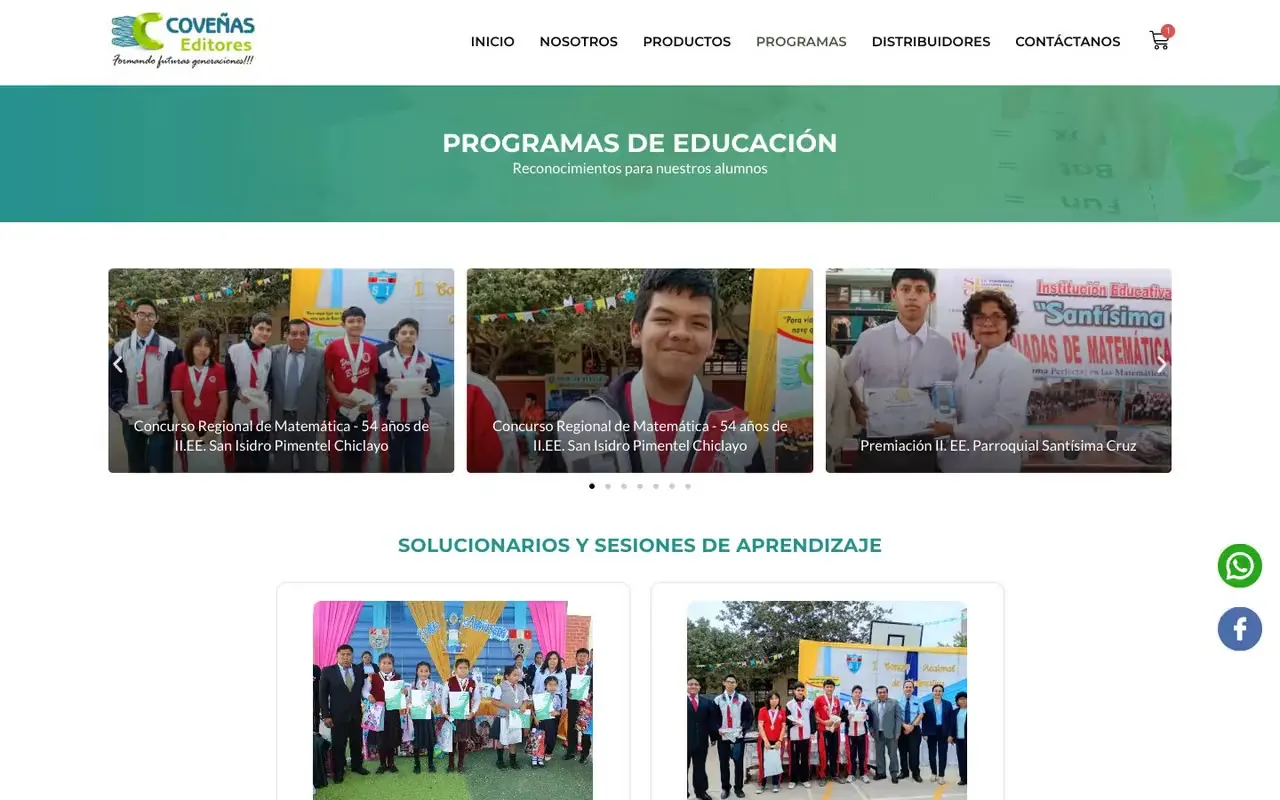
Construimos sistemas a medida y páginas web para empresas de todo el Perú con roles y permisos definidos desde el diseño, cuentas individuales y registro de acciones. También resolvemos accesos por tipo de usuario en webs, como los solucionarios por código para docentes de Coveñas Editores. Conoce el servicio de sistemas a medida.
8 medidas para evitar que un empleado se lleve tus datos
Ninguna medida aislada es infalible, pero juntas hacen que llevarse la información sea difícil y, sobre todo, que quede registrado. Estas son las que recomendamos:
- Un usuario por persona. Nada de cuentas compartidas: si no sabes quién hizo algo, el registro no sirve.
- Cada uno ve solo lo suyo. El vendedor ve su cartera; el supervisor, la de su equipo.
- Exportar es un permiso reservado. Y cada exportación queda registrada con usuario, fecha y cantidad de registros.
- Límites en las consultas. Por ejemplo, que una búsqueda no muestre miles de clientes de una vez.
- Registro de auditoría. Quién consultó, cambió, borró o descargó qué y cuándo.
- Bajas el mismo día. Cuando alguien deja la empresa, su cuenta se desactiva ese día, no al mes.
- Revisión semestral de permisos. La gente cambia de puesto y acumula accesos que ya no necesita; la ley pide revisarlos al menos cada seis meses.
- Acuerdo de confidencialidad firmado. No reemplaza a las medidas técnicas, pero deja claro qué no se puede hacer.
Errores comunes con los permisos
Los errores más comunes nacen de la prisa o de la confianza. Estos son los que más vemos:
- Dar acceso de administrador «para que no moleste». Es la forma más rápida de perder el control.
- Esconder botones en lugar de bloquear acciones. Si el permiso solo oculta el botón pero el sistema acepta la acción por otra vía, no hay seguridad real. El bloqueo debe estar en el servidor.
- No dar de baja a los que se van. Exempleados con acceso semanas después.
- Usar WhatsApp o correos personales para compartir datos de clientes. El mismo artículo 46 del reglamento pide que el uso de mensajería, correos o redes no institucionales esté aprobado formalmente, para evitar transferencias no autorizadas.
- No revisar nunca los registros. Un registro que nadie mira solo sirve después del problema.
Estas medidas forman parte de una estrategia más amplia de seguridad, que repasamos en ciberseguridad para pymes.
¿Cómo empezar si tu sistema actual no tiene roles?
Si hoy todos entran con el mismo usuario o con acceso total, empieza por lo básico y avanza por pasos. No hace falta rehacer el sistema para mejorar mucho.
- Haz un inventario de quién usa el sistema y qué necesita cada uno.
- Crea cuentas individuales y elimina las compartidas.
- Define tres o cuatro roles iniciales con la matriz de arriba.
- Restringe lo más delicado primero: exportar, editar precios, anular ventas y crear usuarios.
- Activa o pide un registro de acciones si tu sistema no lo tiene.
- Agenda la revisión semestral de permisos.
Si tu sistema no permite nada de esto, es una buena razón para evaluar una mejora o un sistema nuevo.
En resumen
- Un permiso es una acción concreta; un rol agrupa permisos por tipo de usuario.
- La regla de oro es el mínimo privilegio: cada persona con lo justo para su trabajo.
- El control de acceso roto es el riesgo número uno de las aplicaciones web según el OWASP Top 10 2025.
- El reglamento de la Ley 29733 exige gestionar accesos y privilegios, revisarlos al menos cada seis meses y guardar registros de acciones por dos años.
- Exportar debe ser un permiso reservado y registrado; las cuentas deben ser individuales y darse de baja el mismo día.
- El bloqueo de acciones debe estar en el servidor, no solo en ocultar botones.
Preguntas frecuentes
¿Qué son los roles y permisos en un sistema?
Un permiso es una acción concreta que se puede hacer en el sistema, como ver clientes, editar precios o exportar a Excel. Un rol es un grupo de permisos que se asigna a un tipo de usuario, como vendedor, caja o gerente. Así no se configura persona por persona, sino por función.
¿Qué es el principio de mínimo privilegio?
Es la regla de seguridad que dice que cada usuario debe tener solo los accesos que necesita para su trabajo, y nada más. Si un vendedor no necesita exportar la base de clientes, no debe poder hacerlo. Reduce el daño de un error, de una cuenta robada o de un empleado con malas intenciones.
¿Qué exige la ley peruana sobre accesos a los sistemas?
El reglamento de la Ley 29733 (DS 016-2024-JUS) exige que los sistemas que tratan datos personales documenten e implementen la gestión de accesos desde el alta hasta la baja de cada usuario, la autenticación, la gestión de privilegios con revisión al menos semestral y registros de las acciones sobre los datos que se conserven como mínimo dos años.
¿Cómo evito que un empleado se lleve la base de clientes?
No hay una medida infalible, pero sí varias que se suman: que cada uno vea solo sus clientes, que exportar sea un permiso reservado, que el sistema registre quién consulta y descarga qué, que las cuentas se den de baja el mismo día que alguien se va y que exista un acuerdo de confidencialidad firmado.
¿Debo compartir un usuario entre varios empleados?
No. Si varias personas usan la misma cuenta, el registro de acciones no sirve, porque no sabes quién hizo qué. Cada persona debe tener su propio usuario y su propia contraseña, y cuando alguien deja la empresa se desactiva solo su cuenta.
¿Qué es un registro de auditoría?
Es el historial que guarda el sistema de quién entró, cuándo y qué hizo: qué consultó, qué cambió, qué borró o qué exportó. Sirve para detectar abusos, investigar errores y cumplir con la normativa de protección de datos personales.
¿Cualquier empleado puede ver toda tu información?
Cuéntanos cómo trabaja tu equipo y qué sistema usan. Te ayudamos a definir roles, permisos y registros de acceso que protejan tus datos.
Escríbenos por WhatsApp