Inicio › Blog › Negocio digital para pymes
Negocio digital para pymesLey de protección de datos personales en Perú: qué debe cumplir tu web y tu sistema
 Por José Luis Ramírez Quiroz
Fundador de Grupo CONIT y Certifika Publicado el 11 de octubre de 20269 min de lectura
La Ley 29733 y su nuevo reglamento (DS 016-2024-JUS, vigente desde marzo de 2025) se aplican a toda empresa que recoja datos de personas: formularios de la web, clientes en el sistema, trabajadores. En la web debes informar para qué usas los datos y pedir un consentimiento previo, libre, expreso, informado e inequívoco; en el sistema, proteger los datos con medidas de seguridad, controlar quién accede y reportar los incidentes en 48 horas. Además, el banco de datos se inscribe gratis ante la Autoridad Nacional de Protección de Datos Personales. Las multas van de 0.5 a 100 UIT.
En este artículo
- ¿Qué es la Ley 29733 y quién debe cumplirla?
- ¿Qué cambió con el reglamento de 2024?
- ¿Qué debe cumplir tu página web?
- ¿Qué debe cumplir tu sistema?
- ¿Hay que inscribir el banco de datos?
- ¿Cuánto son las multas?
- Lista de revisión: ¿tu web y tu sistema cumplen?
- ¿Qué hacer si tienes una filtración de datos?
- En resumen
- Preguntas frecuentes
Tu web pide nombre, correo y teléfono en un formulario. Tu sistema guarda el DNI de tus clientes, sus compras y, a veces, datos de salud o de pago. Tu planilla tiene los datos de tus trabajadores. Todo eso son datos personales, y en el Perú su uso está regulado por ley.
La mayoría de pymes no lo sabe o lo deja para después, hasta que llega un reclamo o una fiscalización. Esta guía explica, sin lenguaje de abogado, qué exige la Ley 29733 de protección de datos personales y su nuevo reglamento a tu página web y a tu sistema, qué cambió desde 2025, cuánto son las multas y una lista para revisar si cumples. En CONIT desarrollamos webs y sistemas a medida para empresas de todo el Perú, así que nos enfocamos en lo técnico: formularios, permisos, seguridad y copias.
Esta guía es informativa y no reemplaza la asesoría de un abogado. Las normas cambian: verifica siempre el texto vigente en El Peruano y en la web de la autoridad.
¿Qué es la Ley 29733 y quién debe cumplirla?
La Ley 29733 es la Ley de Protección de Datos Personales del Perú. Se aplica a toda empresa, institución o persona que recoja, guarde, use o comparta datos que identifiquen a alguien: nombre, DNI, correo, teléfono, dirección, fotos, datos de salud o biométricos.
No hay excepción por tamaño. Si tu web tiene un formulario de contacto, si tu tienda virtual registra compradores o si tu sistema guarda clientes, pacientes o alumnos, tienes que cumplirla. La autoridad que la supervisa es la Autoridad Nacional de Protección de Datos Personales (ANPD), dentro del Ministerio de Justicia y Derechos Humanos.
Algunos términos que verás en la norma:
- Titular de los datos: la persona a quien pertenecen los datos (tu cliente, tu trabajador).
- Titular del banco de datos: tu empresa, que decide para qué se usan.
- Banco de datos: cualquier conjunto organizado de datos personales, sea un sistema, una hoja de cálculo o un archivo físico.
- Datos sensibles: los que exigen más cuidado, como los de salud, los biométricos o la afiliación sindical.
¿Qué cambió con el reglamento de 2024?
El reglamento actual es el Decreto Supremo 016-2024-JUS, publicado el 30 de noviembre de 2024, que reemplazó al de 2013 y entró en vigencia en marzo de 2025 (El Peruano). Sus novedades más importantes para una empresa:
- Reporte de incidentes de seguridad: si hay una filtración o un acceso indebido, se reporta a la ANPD «con 48 horas en principio», salvo motivos fundados, y se informa a los afectados sobre el nivel de exposición de sus datos.
- Oficial de datos personales: una persona responsable del tema, que se designará de forma progresiva en un calendario de cuatro años, obligatoria para quienes tratan grandes volúmenes de datos o datos sensibles como actividad principal (salud, biométricos, entre otros).
- Medidas de seguridad actualizadas, tomando como referencia normas como la NTP-ISO/IEC 27001.
- Evaluaciones de impacto y códigos de conducta, que funcionan como atenuantes de las multas si se adoptan.
Si tu empresa es una clínica, un laboratorio, un gimnasio con control biométrico o maneja muchos datos de clientes, revisa con tu abogado en qué etapa del calendario te toca designar un oficial.
¿Qué debe cumplir tu página web?
Tu web debe informar con claridad qué datos recoge y para qué, y pedir un consentimiento válido antes de usarlos. La ANPD recuerda que el consentimiento debe ser libre, expreso, previo, informado e inequívoco, sobre todo para fines de marketing (gob.pe, MINJUSDH).
En la práctica, eso significa:
- Una política de privacidad en lenguaje claro, enlazada desde cada formulario y desde el pie de la web. Lo detallamos en políticas legales de una página web en Perú.
- Una casilla de aceptación sin marcar en los formularios, junto al enlace a la política. Una casilla ya marcada no es un consentimiento expreso.
- Un consentimiento aparte para publicidad. Aceptar que te contacten por una cotización no es lo mismo que aceptar recibir promociones. Sepáralos.
- Pedir solo los datos necesarios. Si para una cotización basta nombre, correo y teléfono, no pidas DNI ni dirección.
- Una forma sencilla de darse de baja de los correos y mensajes promocionales, y que funcione.
- Una vía para ejercer derechos (acceso, rectificación, cancelación y oposición), con un correo o formulario que alguien revise.
El punto 5 no es un detalle. En septiembre de 2025, el MINJUSDH sancionó a dos universidades con multas de 11.25 y 25.5 UIT por enviar mensajes publicitarios sin consentimiento válido y por no atender los pedidos de cancelación de quienes ya no querían recibirlos, según la nota oficial citada arriba.
¿Qué debe cumplir tu sistema?
Tu sistema debe proteger los datos con medidas de seguridad, dar acceso solo a quien lo necesita y permitir saber quién hizo qué. Es la parte técnica de la ley, y la que más depende de cómo se construyó el sistema.
- Usuarios y permisos por rol. El vendedor ve a sus clientes, caja ve los pagos, solo la gerencia exporta la base completa. Nada de un usuario compartido para todos. Lo explicamos en roles y permisos en un sistema.
- Registro de actividad. Quién entró, qué consultó, qué cambió y cuándo. Sin ese registro no puedes investigar un incidente.
- Contraseñas seguras y doble factor para los usuarios con más permisos.
- Conexión cifrada (HTTPS) en todas las pantallas, no solo en el inicio de sesión.
- Copias de seguridad cifradas, guardadas fuera del servidor principal, y pruebas de restauración. Lee copias de seguridad para tu empresa.
- Mostrar solo lo necesario. Una consulta pública (un verificador, un estado de cuenta) debe mostrar lo mínimo y pedir un dato que solo conoce el interesado.
- Borrar o anonimizar los datos que ya no necesitas, según el plazo que definas en tu política.
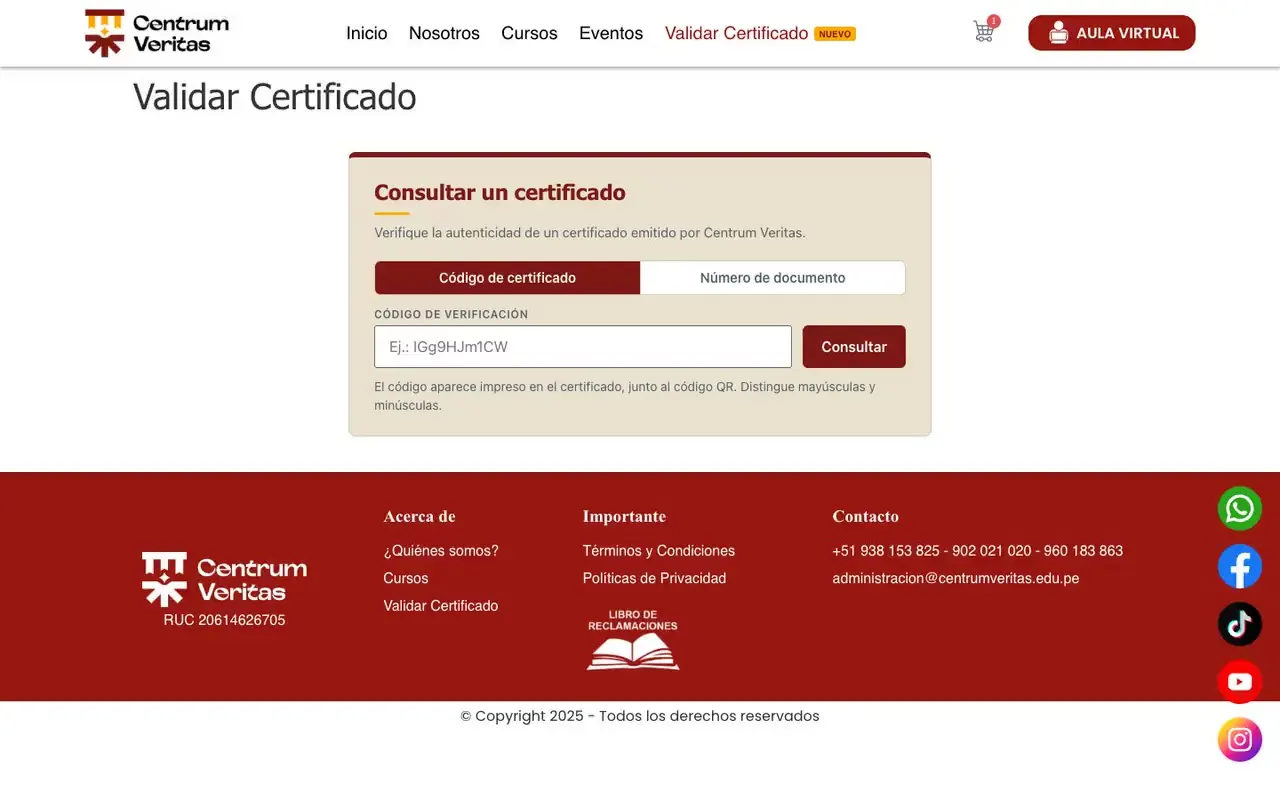
Un ejemplo de diseño cuidadoso es el validador de certificados de Centrum Veritas: cualquier empresa comprueba un certificado con el código impreso junto al QR, sin necesidad de un buscador abierto por nombre que exponga a todos los alumnos. Hablamos de ese equilibrio en verificador de certificados y privacidad.
Lo que hacemos en CONIT
Construimos sistemas a medida y páginas web para empresas de todo el Perú con la protección de datos en el diseño: usuarios por rol, registro de actividad, HTTPS, copias diarias fuera del servidor y consultas públicas que muestran solo lo necesario. Conoce el servicio de sistemas a medida o el de páginas web.
¿Hay que inscribir el banco de datos?
Sí. Según gob.pe, toda persona natural, entidad privada o entidad pública que sea titular de un banco de datos personales debe inscribirlo en el Registro Nacional de Protección de Datos Personales. El trámite es gratuito, se hace en línea y es de aprobación automática, sujeta a fiscalización posterior (gob.pe).
Una pyme suele tener varios bancos de datos: clientes, proveedores, trabajadores, postulantes, videovigilancia. Cada uno se inscribe con su finalidad. Al hacerlo, conviene tener a mano qué datos guardas, para qué, de dónde vienen, a quién los compartes, qué medidas de seguridad usas y si los datos se guardan en servidores de otro país (por ejemplo, si tu sistema o tu correo están en la nube fuera del Perú). Confirma en el formulario vigente qué información pide.
¿Cuánto son las multas?
Las multas se calculan en Unidades Impositivas Tributarias (UIT) según la gravedad de la infracción. Con la UIT de 2026 en S/ 5,500 (Decreto Supremo 301-2025-EF), los rangos quedan así:
| Gravedad | Multa | En soles (UIT 2026) | Ejemplos de infracción |
|---|---|---|---|
| Leve | 0.5 a 5 UIT | S/ 2,750 a S/ 27,500 | No inscribir el banco de datos, no rectificar o suprimir datos cuando corresponde |
| Grave | 5 a 50 UIT | S/ 27,500 a S/ 275,000 | Tratar datos sin consentimiento, no atender los derechos del titular, incumplir la confidencialidad |
| Muy grave | 50 a 100 UIT | S/ 275,000 a S/ 550,000 | Recopilar datos por medios fraudulentos o ilícitos, dar información falsa a la autoridad |
Rangos y ejemplos según Andina, con la conversión a la UIT de 2026. Verifica la tipificación vigente con tu abogado.
Para una pyme, una multa leve ya es un golpe. Y la mayoría de infracciones se evitan con lo que describe esta guía: informar, pedir consentimiento, inscribir el banco y proteger el sistema.
Lista de revisión: ¿tu web y tu sistema cumplen?
Usa esta lista para una primera revisión. Lo que no puedas marcar es tu lista de pendientes:
| Revisión | Web | Sistema |
|---|---|---|
| Política de privacidad clara y enlazada | Sí, desde cada formulario y el pie | Accesible desde el registro o el acceso de clientes |
| Consentimiento con casilla sin marcar | En formularios y compras | En el alta de clientes o usuarios |
| Consentimiento aparte para publicidad | Sí | Sí, guardado con fecha |
| Solo los datos necesarios | Formularios cortos | Campos obligatorios justificados |
| Conexión HTTPS | En todo el sitio | En todo el sistema |
| Usuarios por rol y sin cuentas compartidas | Administradores de la web con su propio usuario | Permisos por área |
| Registro de actividad | Accesos al panel de administración | Quién consultó, cambió o exportó |
| Copias de seguridad cifradas y probadas | Sí | Sí, fuera del servidor |
| Banco de datos inscrito | Clientes y contactos | Cada banco por finalidad |
| Plan ante incidentes (48 horas) | Quién avisa y a quién | Quién avisa y a quién |
¿Qué hacer si tienes una filtración de datos?
Actúa rápido y deja todo documentado. El reglamento pide reportar el incidente a la ANPD en principio dentro de las 48 horas y avisar a los afectados con lenguaje claro sobre el nivel de exposición de sus datos.
Los pasos, en orden:
- Contén el problema: cambia las contraseñas comprometidas, cierra el acceso indebido, desactiva el usuario o el formulario afectado.
- Documenta: qué pasó, cuándo, qué datos y de cuántas personas, cómo te enteraste.
- Notifica a la ANPD y a los afectados, explicando qué datos se expusieron y qué medidas tomaste.
- Corrige la causa: software desactualizado, contraseñas débiles, permisos de más. Revisa los ataques más comunes contra pymes.
- Revisa tus copias por si necesitas restaurar datos alterados o borrados.
Tener este plan escrito antes de que pase algo, con nombres y teléfonos, es lo que permite cumplir el plazo.
En resumen
- La Ley 29733 y su reglamento DS 016-2024-JUS, vigente desde marzo de 2025, se aplican a toda empresa que recoja datos de personas, sin excepción por tamaño.
- En la web: política de privacidad clara, casilla de consentimiento sin marcar, consentimiento aparte para publicidad, pocos datos y baja sencilla.
- En el sistema: usuarios por rol, registro de actividad, HTTPS, copias cifradas y consultas públicas que muestran solo lo necesario.
- El banco de datos se inscribe gratis y en línea en el Registro Nacional de Protección de Datos Personales.
- Las multas van de 0.5 a 100 UIT (hasta S/ 550,000 en 2026) y los incidentes se reportan en principio en 48 horas.
Preguntas frecuentes
¿Qué es la Ley 29733?
Es la Ley de Protección de Datos Personales del Perú, vigente desde 2011. Regula cómo empresas, instituciones y personas recogen, guardan, usan y comparten datos que identifican a alguien, como nombre, DNI, correo, teléfono o datos de salud. Su reglamento actual es el Decreto Supremo 016-2024-JUS, que entró en vigencia en marzo de 2025.
¿Mi pyme tiene que cumplir la ley de protección de datos?
Sí, si recoge datos de personas: clientes que llenan un formulario, compradores de tu tienda, pacientes, alumnos o tus propios trabajadores. La ley no exceptúa a las empresas por su tamaño. Lo que cambia según el tamaño y el tipo de datos son algunas obligaciones del reglamento, como la designación de un oficial de datos personales.
¿Tengo que inscribir mi base de datos de clientes?
Sí. Según gob.pe, toda persona natural o entidad pública o privada que sea titular de un banco de datos personales debe inscribirlo en el Registro Nacional de Protección de Datos Personales. El trámite es gratuito, se hace en línea y es de aprobación automática, sujeta a fiscalización posterior.
¿Cuánto es la multa por no cumplir la ley de protección de datos?
Las infracciones leves se multan con 0.5 a 5 UIT, las graves con 5 a 50 UIT y las muy graves con 50 a 100 UIT. Con la UIT de 2026 en S/ 5,500, la multa máxima llega a S/ 550,000. Enviar publicidad sin consentimiento o no atender un pedido para dejar de recibirla ya ha generado sanciones.
¿Qué debe tener la política de privacidad de mi web?
Como mínimo: quién es el responsable de los datos, qué datos recoges, para qué los usas, si los compartes con terceros o los guardas en servidores de otro país, cuánto tiempo los conservas y cómo puede la persona ejercer sus derechos de acceso, rectificación, cancelación y oposición. Debe estar escrita en lenguaje claro y enlazada desde cada formulario.
¿Qué hago si se filtran los datos de mis clientes?
Contén el problema, documenta qué pasó y notifica a la Autoridad Nacional de Protección de Datos Personales: el reglamento pide hacerlo en principio dentro de las 48 horas, y avisar también a los afectados con lenguaje claro. Después, corrige la causa (contraseñas, permisos, software desactualizado) para que no se repita.
¿Tu web y tu sistema cuidan bien los datos?
Revisamos tus formularios, tu política de privacidad, los permisos de tu sistema y tus copias de seguridad, y te decimos qué ajustar. La parte legal la valida tu abogado.
Escríbenos por WhatsApp